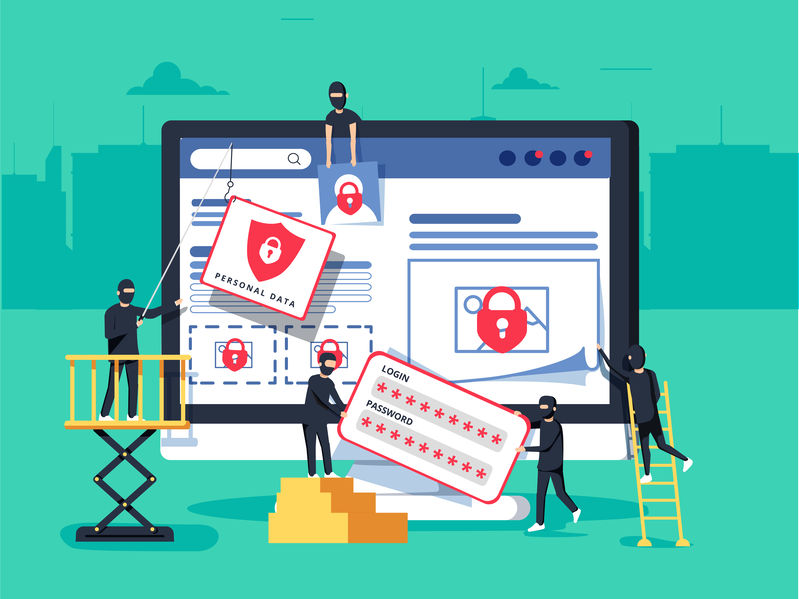
Les rançongiciels font partie des différents types de logiciels malveillants utilisés par les pirates informatiques lors d'attaques visant des entreprises et des particuliers. Ils sont développés grâce à la cryptovirologie, méthode par laquelle les pirates créent des virus pour s'introduire dans les systèmes. Les rançongiciels se distinguent des autres logiciels malveillants par le fait qu'ils bloquent l'accès aux données de l'utilisateur, les retenant en quelque sorte « en otage » jusqu'au paiement d'une somme déterminée à l'auteur de l'attaque.
Qu'est-ce qu'une attaque de ransomware ?
Les attaques par rançongiciel sont des attaques malveillantes perpétrées par des pirates informatiques qui bloquent vos systèmes et vos données afin d'obtenir une rançon en échange de leur libération. Parmi les exemples récents de 2020, on peut citer Garmin, qui a payé la plus importante rançon jamais versée suite à une attaque par rançongiciel : 10 millions de dollars. On peut également mentionner Software AG, l'Université de Californie à San Francisco, ISS World et Cognizant. Les dommages subis par ces entreprises se sont chiffrés entre 50 et 70 millions de dollars. Ces attaques proviennent d'un pirate informatique qui crée un code malveillant, le vend sur le dark web, puis l'acheteur de ce code est déployé sur Internet, attendant qu'une victime l'exécute. Cette chaîne d'attaquants malveillants reste anonyme tout en extorquant de l'argent à ses victimes.
Une entreprise doit-elle payer une rançon suite à une attaque de rançongiciel ?
En bref, non. L'Office of Foreign Assets Control (OFAC) du département du Trésor américain a publié des directives stipulant que le paiement d'une rançon peut constituer une violation du droit fédéral. Cette infraction relève des sanctions prévues par l'OFAC et peut entraîner des amendes de plusieurs millions de dollars américains. Outre la réglementation de l'OFAC, les entreprises ont également des obligations fiduciaires envers leurs clients et employés, dont les informations peuvent avoir été compromises lors d'une attaque par rançongiciel. Le paiement de la rançon pourrait donc engendrer des poursuites judiciaires pour manquement à ces obligations fiduciaires.
Que faire en cas d'attaque par rançongiciel ?
Plutôt que de payer la rançon, voici quelques options pour renforcer la réponse de votre entreprise face à une attaque de ransomware : isoler le système ; couper toute communication avec les zones infectées ; bloquer les adresses IP ; faire appel à vos experts informatiques pour trouver les clés de déchiffrement ; sécuriser les données de sauvegarde ; préserver les fichiers verrouillés ; rechercher les infections ; et contacter les autorités compétentes. Par ailleurs, une entreprise peut prendre diverses mesures pour sécuriser son système et se prémunir contre d’éventuelles attaques de ransomware ou de logiciels malveillants. Il s’agit notamment de s’assurer que l’entreprise dispose de serveurs de sauvegarde ou de sauvegardes de données, d’élaborer un plan de réponse aux incidents robuste en cas d’attaque, de souscrire une assurance cybersécurité, de réaliser des évaluations des risques liés aux violations de données avec des experts informatiques et de réaliser régulièrement des tests d’intrusion pour garantir la sécurité de tous les points d’accès au système.